Trình quản lý mật khẩu hoạt động thế nào: mật khẩu mạnh, đỡ nhớ
Hàng chục tài khoản mà chỉ nhớ nổi vài mật khẩu? Đây là cách trình quản lý mật khẩu lưu, sinh và tự điền giúp bạn, cùng khuyến nghị mới về mật khẩu mạnh.

Ảnh: Towfiqu barbhuiya / Unsplash
Tóm tắt nhanh
- Trình quản lý mật khẩu tạo, lưu và tự điền một mật khẩu riêng cho từng trang, bạn chỉ nhớ một mật khẩu chính
- Mật khẩu mạnh theo khuyến nghị hiện nay là mật khẩu dài (CISA: ít nhất 16 ký tự), không cần cố nhồi ký tự đặc biệt
- Bật xác thực 2 lớp cho email và cho chính trình quản lý mật khẩu
Hàng chục tài khoản, vài mật khẩu quen tay: ai cũng từng như vậy

Email, Zalo, ngân hàng, mua sắm, học online, mạng xã hội: số tài khoản tăng nhanh mà trí nhớ có hạn, nên ai cũng từng lấy một mật khẩu quen tay dùng đi dùng lại. Trình quản lý mật khẩu sinh ra để giải đúng chuyện này.
Bài này giải thích nó hoạt động thế nào và mật khẩu mạnh nên trông ra sao theo khuyến nghị hiện nay.
Vì sao không nên dùng một mật khẩu cho nhiều nơi

Cơ quan An ninh mạng và Hạ tầng Hoa Kỳ (CISA) khuyên dùng một mật khẩu mạnh khác nhau cho từng tài khoản. Lý do đơn giản: nếu một trang bị lộ dữ liệu, kẻ gian có thể thử đúng mật khẩu đó ở những nơi khác của bạn.
Chỉ cần một mắt xích yếu, như tài khoản diễn đàn hay trang mua sắm ít dùng, là có thể kéo theo cả email lẫn ngân hàng nếu bạn dùng chung mật khẩu.
- Mật khẩu của email phải khác hoàn toàn mọi nơi khác, vì email là chìa khoá lấy lại các tài khoản còn lại
- Đừng dùng ngày sinh, tên thú cưng hay dãy số dễ đoán như 12345: CISA xếp chúng vào loại không an toàn
- Đổi một vài ký tự cuối của cùng một mật khẩu cũng chỉ là dùng chung trá hình
Trình quản lý mật khẩu lưu và điền mật khẩu như thế nào

CISA mô tả đây là chương trình dễ dùng có thể tạo, lưu và tự điền mọi mật khẩu của bạn. Bạn chỉ cần nhớ một mật khẩu mạnh để mở chính nó.
Theo Trung tâm An ninh mạng Quốc gia Anh (NCSC), nó giữ mật khẩu ở một nơi được bảo vệ, mở bằng mật khẩu chính. Nhiều trình quản lý còn đồng bộ giữa các trình duyệt và thiết bị, nên bạn đăng nhập ở máy nào cũng có sẵn.
- Lưu: mỗi lần đăng ký hay đăng nhập, nó đề nghị cất thông tin vào kho
- Tự điền: khi bạn mở trang đăng nhập, nó điền tài khoản và mật khẩu tương ứng
- Đồng bộ: dùng chung kho trên điện thoại và máy tính
- Cảnh báo: một số trình quản lý báo khi mật khẩu của bạn xuất hiện trong vụ rò rỉ dữ liệu
Mật khẩu mỗi nơi một khác mà không phải nhớ

Vì đã có kho lưu, bạn không cần tự nghĩ ra từng mật khẩu nữa. Theo NCSC, trình quản lý có thể tự sinh mật khẩu mạnh và khác nhau cho từng tài khoản, nên chuyện dùng chung mật khẩu gần như biến mất.
CISA cũng nêu rằng với các mật khẩu bạn không phải gõ tay, hãy để trình quản lý tạo chuỗi ngẫu nhiên gồm chữ hoa, chữ thường, số và ký hiệu. Chuỗi đó dài, khó đoán, và người dùng không cần nhớ.
Một điểm dễ bỏ qua: NCSC lưu ý chức năng tự điền chỉ điền trên đúng trang web, nên giúp bạn khỏi nhập mật khẩu vào trang giả mạo. Nếu trình quản lý không chịu tự điền ở một trang quen, hãy dừng lại và kiểm tra lại địa chỉ trang.
Mật khẩu mạnh theo khuyến nghị hiện nay: dài quan trọng hơn rắc rối
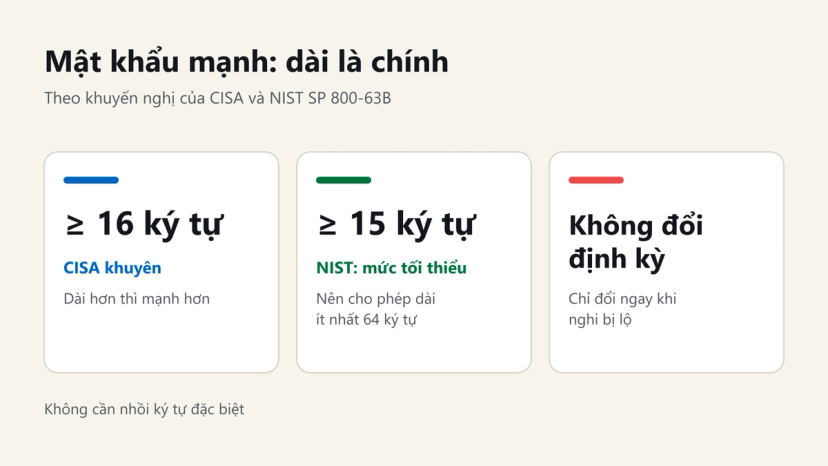
CISA khuyên mật khẩu dài ít nhất 16 ký tự, và nhấn mạnh dài hơn thì mạnh hơn. Tiêu chuẩn NIST SP 800-63B (bản 4) yêu cầu dịch vụ dùng mật khẩu làm lớp xác thực duy nhất phải đặt độ dài tối thiểu 15 ký tự, và nên cho phép dài ít nhất 64 ký tự.
NIST cũng nói dịch vụ không được áp đặt quy tắc kiểu bắt phải có chữ hoa, số, ký tự đặc biệt, và không được bắt người dùng đổi mật khẩu định kỳ, trừ khi có bằng chứng mật khẩu đã bị lộ. Dịch vụ còn phải đối chiếu mật khẩu mới với danh sách mật khẩu hay dùng hoặc đã bị lộ.
- Ưu tiên độ dài, không cần nhồi ký tự lạ
- Không đổi mật khẩu đều đặn chỉ vì đến hạn; đổi ngay khi nghi bị lộ
- Tránh từ điển đơn lẻ, tên người thân, ngày sinh
Mật khẩu chính: dài, dễ nhớ bằng cụm từ

Mật khẩu chính của trình quản lý là mật khẩu duy nhất bạn phải nhớ, nên nó cần vừa dài vừa dễ nhớ. CISA gợi ý cụm từ gồm 4 đến 7 từ không liên quan nhau, ví dụ kiểu ghép các từ ngẫu nhiên thành một câu lạ.
Hãy tự chọn các từ ngẫu nhiên, đừng dùng câu thơ, câu nói nổi tiếng hay lời bài hát vì người khác dễ đoán. Đặt cụm này làm mật khẩu chính, rồi để trình quản lý lo phần còn lại.
- 4 đến 7 từ không liên quan nhau
- Chỉ dùng cụm này cho trình quản lý, không dùng ở nơi nào khác
- Không lưu thành file trên máy tính: CISA khuyên để trình quản lý giữ thay vì tự ghi lại
Dùng trình quản lý mật khẩu an toàn: 4 lưu ý

Gom hết mật khẩu vào một nơi nghe có vẻ rủi ro, nhưng NCSC vẫn khuyến khích dùng, kèm vài lưu ý để kho của bạn thật sự an toàn.
- Bật xác thực 2 lớp cho email và cho chính trình quản lý, để lộ mật khẩu chính cũng chưa mất kho
- Không lưu mật khẩu trong trình duyệt của máy dùng chung ngoài nhà, như máy quán net hay máy công ty
- Giữ trình duyệt và hệ điều hành ở chế độ tự cập nhật, vì mật khẩu lưu an toàn đến đâu còn tuỳ thiết bị
- Với tài khoản có hỗ trợ passkey, NCSC khuyên dùng passkey; các tài khoản còn lại dùng mật khẩu mạnh, riêng biệt kèm xác thực 2 lớp
Chọn loại hợp với thiết bị, ngân sách và dễ dùng với bạn, vì công cụ khó dùng thì rất dễ bị bỏ giữa chừng.
Bắt đầu trong 15 phút: chuyển dần, không cần làm hết một lần
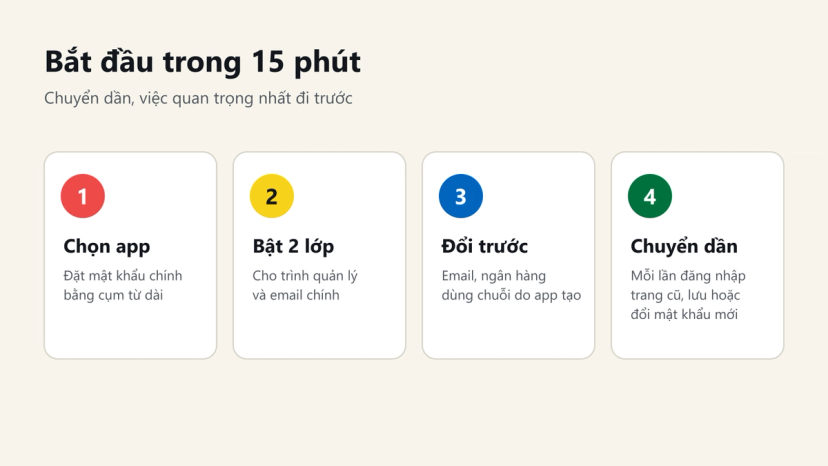
Không cần đổi hàng chục mật khẩu trong một buổi. Làm từng bước nhỏ, việc quan trọng nhất đi trước.
- Chọn một trình quản lý mật khẩu và đặt mật khẩu chính bằng cụm từ dài
- Bật xác thực 2 lớp cho trình quản lý và email chính
- Đổi mật khẩu email và ngân hàng thành chuỗi do trình quản lý tạo
- Mỗi lần đăng nhập một trang cũ, để trình quản lý lưu hoặc đổi sang mật khẩu mới
Sau vài tuần, phần lớn tài khoản đã có mật khẩu riêng mà bạn không phải nhớ thêm chữ nào.
Câu hỏi thường gặp về trình quản lý mật khẩu
Trình quản lý mật khẩu có an toàn không?
NCSC khuyến khích dùng, vì nó giúp mỗi tài khoản có mật khẩu mạnh, riêng biệt. Hãy bật xác thực 2 lớp cho chính trình quản lý và giữ thiết bị luôn cập nhật.
Mật khẩu mạnh nên dài bao nhiêu?
CISA khuyên ít nhất 16 ký tự, dài hơn thì mạnh hơn. NIST yêu cầu tối thiểu 15 ký tự với mật khẩu là lớp xác thực duy nhất.
Có phải đổi mật khẩu mỗi 3 tháng không?
Không cần. NIST nói dịch vụ không được bắt người dùng đổi mật khẩu định kỳ, trừ khi có bằng chứng mật khẩu đã bị lộ.
Quên mật khẩu chính của trình quản lý thì sao?
Bạn nên chọn cụm từ đủ dễ nhớ và tìm hiểu trước cách khôi phục mà trình quản lý bạn dùng cung cấp, vì đây là mật khẩu duy nhất bạn phải tự nhớ.


