Wifi công cộng có an toàn không? 4 thói quen dùng yên tâm
Ngồi quán cà phê, chờ ở sân bay hay học ở thư viện trường, ai cũng bắt wifi miễn phí. Vậy wifi công cộng có an toàn không, và nên làm gì để dùng yên tâm hơn?

Tóm tắt nhanh
- Wifi không mật khẩu thì người khác trên cùng mạng có thể nhìn thấy dữ liệu chưa mã hoá bạn gửi đi
- Nhiều trang web đã dùng HTTPS nên rủi ro đã giảm, nhưng không biến mất
- Việc nhạy cảm như ngân hàng nên làm bằng dữ liệu di động, và luôn đăng xuất khi xong
Wifi công cộng có an toàn không? Câu trả lời ngắn

Chiều thứ Sáu, bạn ngồi quán cà phê làm bài nhóm, pin sắp hết và 4G chập chờn, nên bắt luôn wifi của quán, không mật khẩu, bấm là vào. Vậy wifi công cộng có an toàn không? Câu trả lời trung thực là: không an toàn tuyệt đối, nhưng cũng không đáng sợ nếu bạn biết mình đang làm gì.
Theo hướng dẫn của Ủy ban Thương mại Liên bang Hoa Kỳ (FTC), phần lớn điểm phát wifi công cộng không mã hoá dữ liệu, nên người khác dùng chung mạng có thể thấy những gì bạn gửi đi, kể cả thông tin đăng nhập. Điều này đặc biệt đúng khi trang bạn dùng không được mã hoá.
Wifi công cộng có an toàn không ở quán cà phê, sân bay, trường học?

Điểm chung của ba nơi này là nhiều người lạ cùng dùng một mạng. FTC nói rõ: nếu điểm phát wifi không yêu cầu mật khẩu thì nó không an toàn. Ngay cả khi mạng có hỏi mật khẩu, nếu mật khẩu chỉ để cho phép vào mạng (hoặc dùng chuẩn mã hoá cũ WEP) thì vẫn nên coi như mạng không an toàn.
Các rủi ro hay gặp:
- Dữ liệu chưa mã hoá có thể bị người cùng mạng xem lén
- Mạng giả mạo có tên na ná mạng của quán hoặc sân bay, nên bạn có thể vô tình kết nối nhầm
- Wifi trường học và quán thường dùng chung một mật khẩu cho mọi người, nên mật khẩu đó không bảo vệ riêng cho bạn
NSA (Hoa Kỳ) đã công bố tài liệu về bảo vệ thiết bị không dây ở nơi công cộng, và CISA khuyến khích người dùng đọc tài liệu này. Nếu bạn muốn đọc bản gốc, link nằm ở phần nguồn cuối bài.
Đa số trang đã HTTPS: vậy còn gì để lo?

Đây là phần nhiều bài viết hay phóng đại. Theo Google, từ năm 2017 hơn 75% lưu lượng Chrome trên Mac và ChromeOS và 64% trên Android đã đi qua HTTPS, và Chrome bắt đầu gắn nhãn "Not secure" cho trang chưa mã hoá. Nghĩa là nhiều trang lớn thường được mã hoá giữa máy bạn và máy chủ, kể cả khi bạn ngồi trên wifi quán.
Tuy vậy, FTC lưu ý một điều vẫn đúng: có trang chỉ mã hoá trang đăng nhập, còn các trang sau đó thì không, khiến tài khoản vẫn có thể bị lộ. Ngoài ra, HTTPS không giúp bạn nhận ra mình đang kết nối vào một mạng giả.
Nói gọn: HTTPS giảm rủi ro rất nhiều, nhưng không thay được thói quen cẩn thận.
Đọc thêmCập nhật phần mềm ngay: vì sao quan trọng, cách bật tự độngDùng wifi công cộng an toàn: 4 thói quen làm ngay
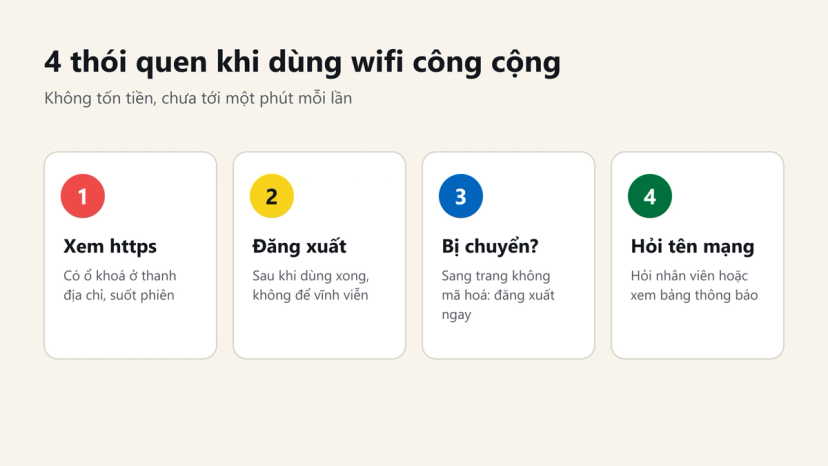
Bốn việc này không tốn tiền và mất chưa tới một phút mỗi lần.
- Nhìn thanh địa chỉ: có "https" và biểu tượng ổ khoá ở đầu địa chỉ, và kiểm tra suốt phiên chứ không chỉ ở trang đăng nhập (theo FTC)
- Đăng xuất sau khi dùng xong, đừng để tài khoản đăng nhập vĩnh viễn (theo FTC)
- Nếu đang ở trang tưởng là đã mã hoá mà bị chuyển sang trang không mã hoá, đăng xuất ngay (theo FTC)
- Hỏi nhân viên quán hoặc xem bảng thông báo của sân bay, trường để biết đúng tên mạng trước khi bấm kết nối
Với người hay đi học và đi làm ngoài văn phòng, thói quen cuối cùng đáng tập nhất: đừng bấm kết nối vào mạng chỉ vì tên nghe quen.
Đăng nhập ngân hàng và việc nhạy cảm: nên tránh hay làm cách khác?

Chuyển tiền, xem số dư, nhập thông tin thẻ hay làm hồ sơ có số căn cước là những việc mà nếu lộ thì thiệt hại lớn nhất. Vì vậy, với các việc này, cách đơn giản và chắc chắn hơn cả là tắt wifi và dùng dữ liệu di động 4G/5G của chính bạn.
FTC khuyên nên coi mạng không mật khẩu là không an toàn và chỉ gửi thông tin nhạy cảm khi trang được mã hoá. Còn nếu bạn buộc phải dùng wifi:
- Dùng ứng dụng chính thức của ngân hàng thay vì mở trang bằng trình duyệt
- Không dùng chung một mật khẩu cho nhiều trang, vì một tài khoản bị lộ có thể kéo theo nhiều tài khoản khác (theo FTC)
- Bật xác thực hai lớp cho email và ngân hàng để chỉ biết mật khẩu thì chưa đủ để vào tài khoản
Nếu bạn đang giúp bố mẹ cài tài khoản, bài hướng dẫn dưới đây có các bước dễ làm.
Đọc thêmBảo mật tài khoản Zalo, email, ngân hàng: 5 bước dễ cho bố mẹKhi nào nên bật VPN, khi nào dùng dữ liệu di động?
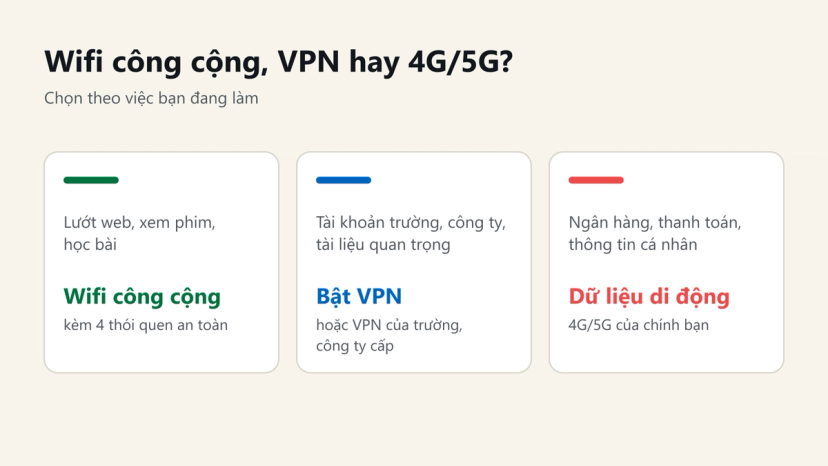
VPN tạo một đường truyền mã hoá giữa máy bạn và máy chủ của dịch vụ VPN, nên người cùng mạng wifi khó thấy bạn đang làm gì. Đây là lựa chọn hợp lý nếu bạn thường xuyên làm việc ở quán, sân bay hay khách sạn. Bạn vẫn nên chọn dịch vụ cẩn thận, vì lưu lượng của bạn sẽ đi qua nhà cung cấp VPN đó.
Gợi ý chọn nhanh:
- Lướt web, xem phim, học bài: wifi công cộng kèm thói quen ở mục trên là đủ
- Làm việc với tài khoản công ty hoặc trường, gửi tài liệu quan trọng: bật VPN, hoặc VPN do trường hoặc công ty cung cấp
- Ngân hàng, thanh toán, thông tin cá nhân: dùng dữ liệu di động nếu có thể
Nếu gói dữ liệu của bạn còn dư, bật điểm phát sóng từ điện thoại cho laptop cũng là cách làm việc nghiêm túc mà không phải đụng tới wifi lạ.
Thêm vài mẹo cho máy và điện thoại

Có những thứ bạn chỉ làm một lần rồi yên tâm lâu dài.
- Tắt tính năng tự động kết nối wifi để máy không tự vào mạng lạ có tên trùng với mạng cũ
- Cập nhật hệ điều hành và trình duyệt để vá các lỗi bảo mật đã biết
- Quên mạng (forget network) sau khi rời quán hoặc sân bay
- Tắt chia sẻ file và AirDrop ở chế độ Mọi người khi ngồi nơi đông người
Về mạng wifi công cộng không mật khẩu, tài liệu của Android cho biết chuẩn Wi-Fi Enhanced Open (dựa trên mã hoá OWE) có thể mã hoá kết nối ở mạng mở như quán cà phê, thư viện, nhưng chuẩn này không xác thực được mạng bạn đang nối vào, và máy cũ vẫn có thể kết nối không mã hoá. Vì vậy đừng mặc định rằng mạng mở nào cũng đã được bảo vệ.
Câu hỏi thường gặp về wifi công cộng an toàn
Dùng wifi công cộng có bị hack điện thoại không?
Theo FTC, rủi ro chính là dữ liệu chưa mã hoá bị xem lén trên mạng không an toàn. FTC không nói rằng chỉ cần kết nối là điện thoại bị chiếm quyền, nên bạn không cần hoảng, chỉ cần cẩn thận.
Wifi có mật khẩu của quán thì có an toàn hơn không?
Chưa chắc. FTC cho rằng mật khẩu chỉ để cho phép vào mạng, hoặc mã hoá WEP, thì vẫn nên coi như không an toàn.
Bật VPN thì có hoàn toàn an toàn không?
Không. VPN giúp mã hoá đường truyền, nhưng bạn vẫn cần mật khẩu riêng cho từng tài khoản, xác thực hai lớp và cẩn thận với trang giả mạo.
Có nên đăng nhập ngân hàng trên wifi quán cà phê không?
Tốt nhất là dùng dữ liệu di động cho việc này. Nếu buộc phải dùng wifi, hãy dùng ứng dụng chính thức, kiểm tra https và đăng xuất khi xong.


